


 JP
脆弱性とは?意味・具体例とWebサイト運営者が確認すべき4つのこと
ニュースで「脆弱性が見つかった」と見聞きして、どんな意味か気になったことはありませんか。脆弱性とは、ソフトウェアや設定にある、攻撃に悪用されるおそれのある弱点です。
脆弱性とは?意味をわかりやすく解説
脆弱性は、攻撃に悪用されるおそれのある弱点です。ソフトウェアだけでなく、設定の不備も脆弱性になりえます。
読み方と意味
「脆弱性」は「ぜいじゃくせい」と読みます。Webサイトの文脈では、安全性に関わる弱点を指す言葉です。
OWASPは、Webアプリケーション(ブラウザで使うソフト)の安全性について資料を公開している団体です。OWASPは、脆弱性をアプリケーションの穴や弱点と説明しています。攻撃者が所有者や利用者などに害を与えるために悪用できる弱点です。設計の欠陥や、作るときの不具合も脆弱性になりえます。
バグ・不具合との違い
バグは、プログラムの不具合を指す言葉です。すべてのバグや不具合が、脆弱性になるわけではありません。
区別するポイントは、攻撃への悪用につながる弱点かどうかです。表示や動作に問題があるという情報だけでは、脆弱性とは判断できません。
脆弱性が見つかったときに公表されること
CVEは、公表された脆弱性を特定し、番号を付けて一覧にする仕組みです。「CVE-2020-11023」のような共通の番号で、個々の脆弱性を区別します。
出典:CVE公式サイト
ニュースや対策の案内にあるCVE番号は、同じ弱点についての情報を探す手がかりです。
公表された情報を読むときは、対象のバージョンと修正版も確かめてください。同じソフトウェアでも、使っている版によって対応が変わるためです。日本語で脆弱性の情報を調べられるサイトには、JVNがあります。
脆弱性・脅威・リスクの違い
脆弱性は弱点で、脅威はその弱点を突いて害を与えうるものです。リスクは、被害が起きる可能性と影響の大きさを表します。
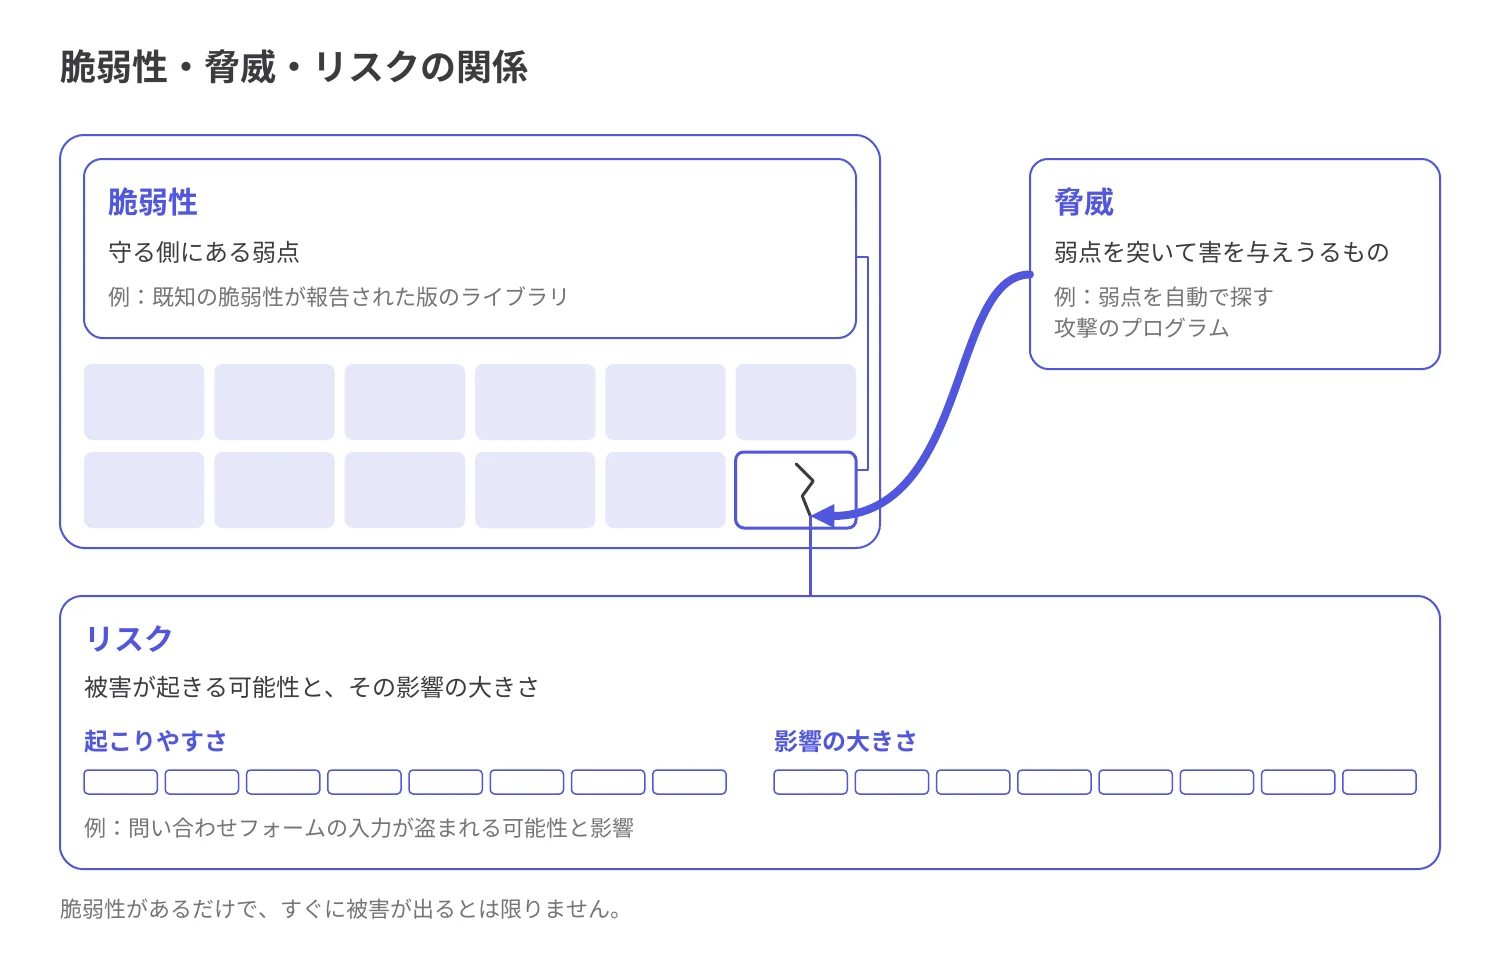
リスクを考える際は、被害の起こりやすさと影響の両方を見ます。OWASPのリスク評価の説明も、この2つを組み合わせる考え方です。
出典:OWASP「OWASP Risk Rating Methodology」
「弱点があるか」と「どの程度の被害につながるか」は、分けて考える必要があります。担当者に確認するときも、弱点の有無だけでなく、自社サイトへの影響まで尋ねてください。
脆弱性の具体例
脆弱性は、ソフトウェアや設定の問題から生じます。更新が後回しになったり、確認する人が決まっていなかったりすると、弱点が残りやすくなります。
ソフトウェアの脆弱性:jQueryの例
jQueryは、JavaScript(Webページの動きなどを作る言語)のライブラリです。jQueryには、既知の脆弱性が報告された版があります。
古い版であることと、脆弱性があることは別です。使っている版を、個々の脆弱性情報と照らし合わせて判断します。
「古いようなので更新してください」と伝えるだけでは、対応する弱点が明確になりません。名前とバージョン、見つけた脆弱性情報をそろえて、担当者に確認を依頼してください。
【関連記事】jQueryの脆弱性を確認する方法|対象バージョン・CVE・更新時の注意点
Webサイトでよく知られる攻撃と、その元になる弱点
SQLインジェクションとクロスサイトスクリプティングは、Webサイトの弱点を突く攻撃の例です。こうした攻撃を成り立たせてしまう弱点が、脆弱性にあたります。
SQLインジェクションは、入力欄などを通じて不正なデータ操作の命令を差し込む攻撃です。成功すると、攻撃者が保管中の機密情報を読んだり、データを書き換えたりできます。
クロスサイトスクリプティング(XSS)は、Webサイトに悪意のあるプログラムを紛れ込ませる攻撃です。攻撃者はサイトを通じて、別の利用者のブラウザ(Webページを表示するソフト)に、そのプログラムを送ります。送られるプログラムの多くは、ブラウザ側で動くものです。
出典:OWASP「Cross Site Scripting (XSS)」
設定の不備
ソフトウェアそのものに加えて、設定の不備も弱点になりえます。たとえば、管理機能を使える人の範囲が適切でない場合です。
権限のない人が情報を閲覧・変更できるなら、設定の見直しが必要です。担当者には、誰が管理機能を使えるか、どの操作まで許可しているかを確認します。
脆弱性を見落としたり残したりしやすい運用
CMSは、サイトの内容を管理・更新する仕組みです。プラグインは、機能を追加するプログラムを指します。こうした仕組みの更新が止まると、修正が必要な弱点を残すおそれがあります。
使わなくなった外部ツールも、サイトで読み込む設定が残っていないか確認が必要です。利用目的と担当者を明らかにし、継続して使うかを見直します。
脆弱性を放置するとどうなる?
修正版が出ている脆弱性を放置すると、攻撃に使われるおそれがあります。基本の対応は、修正版への更新です。脆弱性診断(弱点を調べること)がなぜ必要かは、脆弱性診断が必要な理由を説明した記事で詳しく紹介しています。
起こりうる被害
弱点を悪用する攻撃によって、次のような被害が起こりえます。
実際に悪用が確認された脆弱性をまとめた一覧が「KEV」です。米国CISA(サイバーセキュリティ・社会基盤安全保障庁)が公開しています。jQueryのCVE-2020-11023も載っています。
出典:CISA「Known Exploited Vulnerabilities Catalog」
対象のバージョンを使っていることと、攻撃されていることは別です
対象のバージョンを使っていることは、攻撃を受けた証拠ではありません。実際の影響は、攻撃が成り立つ条件や使い方、ほかの対策で変わります。
一方で、被害が見えないことは、対応を後回しにする理由になりません。対象と分かった場合は、自社への影響と必要な対応を担当者に相談してください。
JavaScript全般の弱点と対策は、次の記事にまとめています。
【関連記事】JavaScriptの脆弱性対策【完全ガイド2025】原因から診断、セキュアコーディング実践まで
Webサイトの運営者が確認すべき4つのこと
Webサイトの運営者がまず行うのは、サイトで動いているソフトウェアや外部ツールの把握と、担当者への依頼です。脆弱性診断や修正は、制作・保守の担当者と進めます。
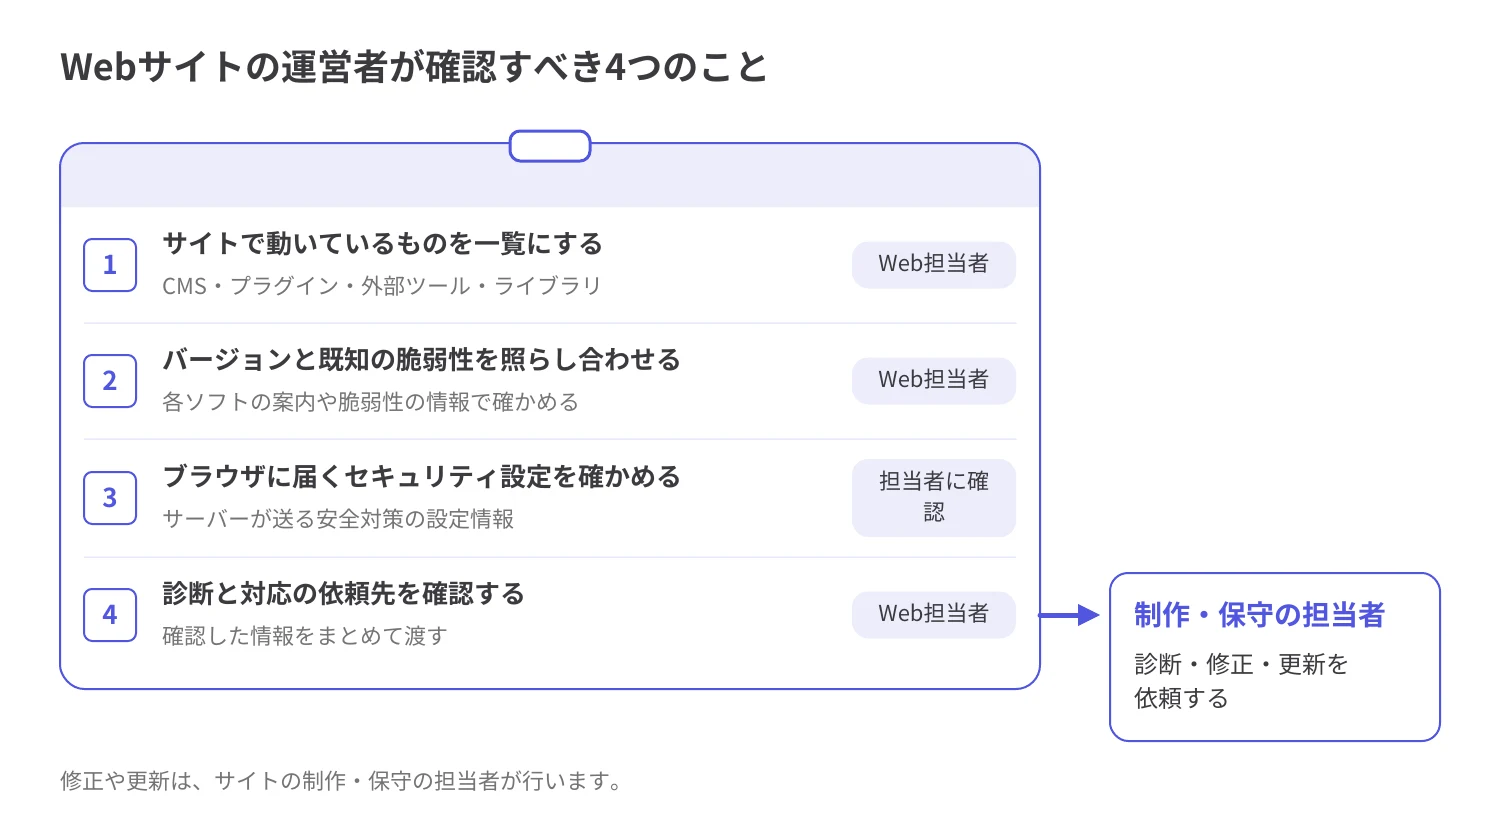
① サイトで動いているものを一覧にする
CMSやプラグイン、外部ツール、ライブラリの名前を一覧にします。分かる範囲で、バージョンや利用目的、管理する担当者も書き添えてください。
外部ツールを動かすタグ(ページに埋め込むプログラム)も確認の対象です。把握できない項目は、制作・保守の担当者に確認を依頼してください。
Spider AFのSiteScanは、ブラウザで読み込まれる外部ツール・JavaScript・タグを一覧にします。ライブラリのバージョンを、公開されている既知の脆弱性情報と照らし合わせます。独自のコード(自社用に作ったプログラム)の診断や、サーバー側(サイトの裏側)の脆弱性診断は対象外です。Googleタグマネージャー(GTM)は、タグを管理するツールです。ログイン後や非公開のページは、GTM経由でタグを設置した場合に対象になります。
② バージョンと既知の脆弱性を照らし合わせる
一覧にした名前とバージョンを、JVNや各ソフトウェアの案内と照らし合わせます。確認するのは、CVE番号、対象のバージョン、修正版や対策です。
自社で影響を判断できなければ、見つけた情報のURLを担当者に共有してください。担当者に、使っている版が対象かどうかを確かめてもらいます。そのうえで、更新する版や対応日程を一緒に決めます。
③ ブラウザに届くセキュリティ設定を確かめる
HTTPのセキュリティヘッダーは、サーバーがページと一緒にブラウザへ送る、安全対策の設定情報です。HTTPは、Webページをやり取りするときの通信の決まりです。制作・保守の担当者に、必要な設定があるかを確かめてもらいます。
依頼時は、何のための設定か、欠けている場合にどんな問題につながるかも尋ねてください。設定名の一覧を集めるだけでなく、自社サイトでの役割を把握するためです。
④ 診断と対応の依頼先を確認する
調査と修正を誰に頼むかを決めます。制作・保守の担当者がいる場合は、その担当者へ連絡します。連絡時に必要なのは、サイトのURL、ソフトウェアの名前と版、見つけた脆弱性情報です。
担当者には、対象かどうかの判断とあわせて、対応内容や完了予定も確認してください。修正や更新のあとに何を確かめるかも決めておくと、対応状況を追いやすくなります。
【関連記事】脆弱性診断のやり方が分かる!初心者でも自分でできる5つのステップを徹底解説
まとめ
脆弱性は、ソフトウェアや設定にある、攻撃に悪用されるおそれのある弱点です。脅威が弱点を突いたときの被害の起こりやすさと、影響の大きさをリスクと呼びます。
Webサイトの運営者は、まず動いているものを一覧にし、既知の脆弱性情報と照らし合わせます。確認することと担当者への依頼は、次の4つです。
診断ツールを調べるときは、次の記事が参考になります。
【関連記事】脆弱性診断の費用相場と無料ツール比較【2026年版】Webサイト・Webアプリのセキュリティ診断を徹底解説
よくある質問
Q1. 脆弱性とは、簡単に言うと何ですか?
ソフトウェアや設定にある、攻撃に悪用されるおそれのある弱点のことです。見つかると、修正版や対策とあわせて公表されることが多くあります。
Q2. 脆弱性と脅威は、何が違いますか?
脆弱性は守る側にある弱点で、脅威はその弱点を突いて害を与えうるものです。脅威が弱点を突いて被害が起きる可能性と、その影響の大きさを、リスクと呼びます。
Q3. 脆弱性があると、すぐに被害が出ますか?
すぐに出るとは限りません。被害が出るかは、弱点が実際に悪用されるか(自動化された攻撃を含みます)や、使い方・ほかの対策によって変わります。ただし、修正版が出ている脆弱性を放置すると、狙われるおそれは高まります。
Q4. ニュースに出てくるCVEとは何ですか?
公表された脆弱性に付けられる、世界共通の識別番号です。「CVE-2020-11023」のように、年と番号で表します。番号で検索すると、対象のバージョンや修正の情報を調べられます。
Q5. Webサイトの脆弱性は、どこから確認すればよいですか?
まず、サイトで使うソフトウェアや外部ツールを一覧にします。CMS(サイトの管理・更新の仕組み)やプラグイン(機能を追加するプログラム)も含めます。名前とバージョンを、既知の脆弱性情報と照合します。修正や更新は、制作・保守の担当者に依頼してください。
よく見られている記事


Spider AFで競合やBotによる
不正クリックを事前に防ぎましょう
アドフラウド対策ツール
Spider AF
サービス資料をDL


