


 JP
サードパーティスクリプト監視ツールの選び方|5つの比較項目と導入後の運用手順
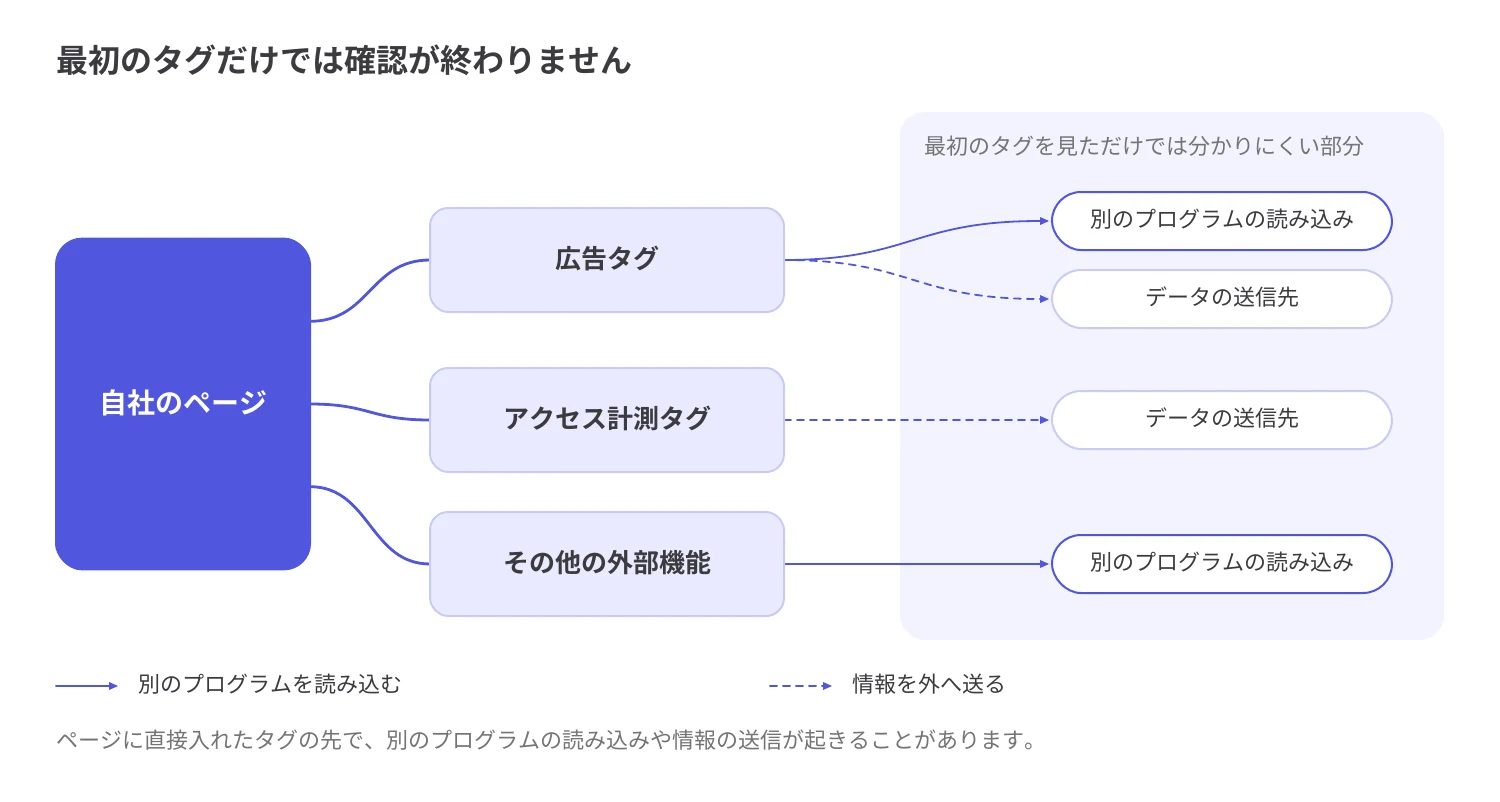
サードパーティスクリプトは、外部の会社が提供し、自社のページで読み込むプログラムです。広告や計測のタグ(機能を加える短いコード)も含み、サードパーティタグや外部タグとも呼ばれます。監視ツールの確認対象は、タグの一覧・変更・既知の脆弱性(知られている安全上の弱点)・データ送信先です。各ツールの対応範囲を、5つの比較項目で比べて選びます。
外部タグの監視では何を確かめますか?
サードパーティスクリプトの既知の脆弱性との照合などに対応する監視ツールはあります。監視では、動いているタグを一覧にしたうえで、既知の脆弱性・変更・データ送信先の3つを分けて確かめます。ツールは、対象ページ・確認できる情報・通知後の運用を比べて選びます。
既知の脆弱性・変更・送信先を分けます
監視結果を判断するときは、次の3つを分けて確認します。
- 既知の脆弱性を調べる際は、ライブラリ(共通機能をまとめたプログラム)の版と脆弱性の情報を照合します。版とは、プログラムの更新段階を表す番号などです。
- 変更は、前の状態と比べ、予定された更新かを確認します。
- データ送信先は、タグが集めた情報を送る先です。タグの利用目的に合う相手かを確認します。
照合で分かるのは、公開済みの弱点がある版を使っていないかです。配信元(タグのプログラムを読み込む先)での書き換えなどは、変更の監視で確かめます。
変更や知らない送信先を見つけても、攻撃や情報漏えいが起きたとは断定できません。
OWASPは、Webアプリケーションの安全性に取り組む国際的な非営利の団体です。同団体は、外部タグの変更を自社で管理しにくい点をリスクに挙げています。
出典:OWASP「Third Party JavaScript Management Cheat Sheet」
サイト全体の改ざん検知とは対象を分けます
この記事で扱うのは、ブラウザで動く外部タグの継続管理です。サイト全体の改ざん検知(不正な書き換えを見つけること)の方法や選定基準は、次の記事で確認できます。
【関連記事】Webサイト改ざん検知とは?担当者が知るべき全知識|仕組み・対策・ツール選定まで徹底解説
ツールを比べる前に何を整理しますか?
対象ページと、タグの利用目的・担当者を先に整理します。タグの設置者や設置を認めた理由は、ツールでは分からないことがあります。こうした情報の確認には、社内の記録や関係者への聞き取りが必要です。
ページとタグの管理台帳を作ります
表Aには、タグ名や配信元などを記入します。設置経路(タグをページに追加する方法)も確認項目です。技術担当者や制作会社と確かめ、設置の経緯が分からない場合は未確認と記録します。
表A:外部タグの管理台帳
タグの設置経路と非公開ページを確認します
確認する経路は、ページへの直接設置、外部からの読み込みなどです。Google タグマネージャー(タグを管理・配信する仕組み)経由かも確かめます。
ログインが必要なページや非公開ページ(閲覧できる人を限ったページ)は、台帳で分けて記録します。監視対象にできる条件は、提供会社への確認事項です。タグ管理の基本は、次の記事で確認できます。
【関連記事】【初心者向け】タグマネジメントとは?サイト高速化と業務効率化を実現する基本を徹底解説
監視ツールはどの5項目で比べますか?
比較項目は、対象ページ・一覧の情報・変更の記録・通知・担当者への引き継ぎです。機能名だけで判断せず、自社のページで確かめられる内容を比べます。
5項目を同じ質問で比べます
表Bの質問を各社に伝え、回答と確認できた結果を並べます。
表B:監視ツールの5つの比較項目
実際に確認できる情報で判断します
表示例や試用時の結果を、台帳のページ・タグと照らし合わせます。対象外のページや取得できない情報も、記録が必要です。
また、検知・通知と、自動で読み込みを止める機能は区別して確認します。検知や通知の機能があっても、読み込みが自動で止まるとは限りません。止める機能の有無と、検知後に誰が調査や修正を担うかも、選定時に確かめます。
ブラウザの設定だけで監視を置き換えられますか?
読み込みの制限・検証は、変更を継続して確認する作業の代わりにはなりません。設定と監視では、役割が異なります。
CSPとSRIの役割を分けます
CSPは、読み込み元などを制限するブラウザの設定です。SRIは、取得したファイルが指定した内容と一致するかを確かめる仕組みです。
MDN(Mozilla が公開しているWeb技術の解説資料)によると、SRIでは内容が一致しないファイルを読み込みません。
更新時の確認と設定変更を担当者に割り当てます
外部の配信元が更新したら、技術担当者が変更内容と設定の見直しの要否を確認します。SRIを使っている場合、正しい更新でもファイルの内容が変わります。指定した内容と一致しなくなるため、ブラウザはそのファイルを読み込みません。OWASPも、SRIを使う場合に外部のプログラムの変更を定期的に確かめることを勧めています。
出典:OWASP「Third Party JavaScript Management Cheat Sheet」
マーケティング担当者は、広告や計測に必要な動作を伝えます。設定変更は、技術担当者や制作会社に依頼します。CSPなどの設定方法を知りたい場合は、次の記事を参考にしてください。
【関連記事】JavaScript改ざん対策の決定版|手口から防御・検知まで網羅解説
導入後は誰が何を確認しますか?
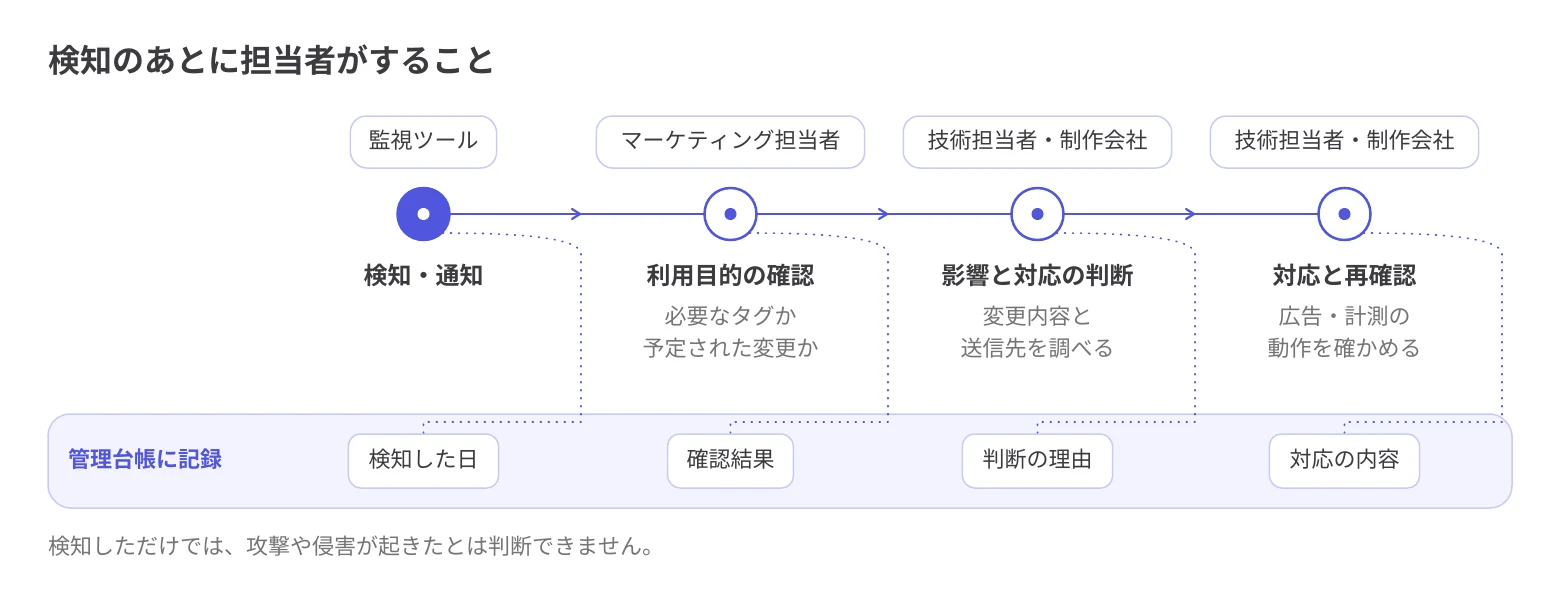
マーケティング担当者は、タグの利用目的と変更予定を確認します。技術担当者や制作会社は、影響と修正の要否を判断します。確認結果の記録までが、導入後の作業です。
マーケティング担当者が利用目的を確認します
マーケティング担当者は、必要なタグか、予定された変更かを確認します。確認の手掛かりは、台帳と社内の更新予定です。
不明点は、設置・管理担当者に尋ねます。確認結果は、ページ・タグ名・変更内容とともに技術担当者へ渡します。
技術担当者が影響と対応方法を判断します
技術担当者や制作会社は、変更内容と送信先を調べ、影響や修正の要否を判断します。対応後は、変更箇所と広告・計測の動作を再確認します。
確認日・判断理由・対応内容は、次の担当者への引き継ぎに必要な記録です。対応を見送った場合も、その理由を台帳に残します。
SiteScanではどこまで確認できますか?
SiteScanは、株式会社Spider Labsが提供する外部タグの監視製品です。一覧化・変更の監視・既知の脆弱性情報との照合などに対応します。
一覧・変更・既知の脆弱性を確認します
SiteScanは、ブラウザで読み込む外部ツールやタグを一覧にします。JavaScript(ブラウザなどで動くプログラム)も一覧の対象です。
タグのデータ送信先も確認できます。スクリプトの版の履歴を残し、変化を続けて見張る機能もあります。
SiteScanは、使われているライブラリの版を既知の脆弱性の情報と照らし合わせます。
対象ページと対応範囲を確認します
ログインが必要なページや非公開ページも、条件を満たせば対象になります。SiteScanのタグ(確認のためにページに入れるコード)を、Google タグマネージャー経由で設置する場合です。
SiteScanがCSPについて確かめるのは、設定があるかないかです。設定の中身が適切かどうかは、担当者が判断します。監視結果に基づく調査や修正も、担当者の対応範囲です。
まとめ
必要な監視範囲を5項目に整理し、ツールと担当者の役割を決めてから選びます。まずは表Aの台帳を埋め、表Bの質問で提供会社への確認を進めます。
よくある質問
Q1. サードパーティタグの脆弱性を監視するツールは、何を比べればよいですか?
対象ページ、一覧の情報、変更の記録、通知、担当者への引き継ぎを比べます。既知の脆弱性との照合、変更の検知、データ送信先の確認を分け、自社で必要な範囲を確かめてください。
Q2. Google タグマネージャー経由のタグも監視できますか?
対象になるかは、監視ツールの取得方法と対象ページの条件によります。タグマネージャーの登録内容だけでなく、実際のページで動くタグを確認できるかを提供会社に確かめます。
Q3. CSPやSRIを設定していても監視は必要ですか?
読み込みの制限・検証と、変更を継続して確かめる作業は役割が異なります。外部の配信元が更新する場合は、変更内容の確認と設定の見直しを含めて運用を決める必要があります。
Q4. タグの変更を検知したら、攻撃を受けたということですか?
変更の検知だけでは、攻撃や侵害が起きたとは判断できません。予定された更新か、設置目的に合っているか、送信先や動作に問題がないかを担当者が確認します。
Q5. SiteScanでは何ができて、何は担当者の対応になりますか?
SiteScanは、外部タグの一覧化と変更の監視、データ送信先の可視化に対応しています。SiteScanは、使用中のライブラリの版と既知の脆弱性情報を照合します。SiteScanは、CSP設定の有無のみを確認し、設定内容が適切かは担当者が判断します。担当者は、監視結果をもとに検知後の調査・修正を行い、攻撃や侵害が起きたかどうかを判断します。
よく見られている記事


Spider AFで競合やBotによる
不正クリックを事前に防ぎましょう
アドフラウド対策ツール
Spider AF
サービス資料をDL


